GlobalProtect:始终在线的 VPN 和智能网关选择
GlobalProtect,来自Palo Alto Networks,为企业员工和IT管理员提供对公司网络的移动访问安全。该应用程序建立加密的VPN隧道,并在iPhone设备上强制执行公司政策,通常通过iOS VPN按需自动连接,以减少用户干预。主要功能包括IPSec或SSL传输、生物识别认证、主机信息配置文件检查和智能网关选择以提高性能。它适合需要基于政策的移动访问内部应用程序的远程工作者和IT团队。
最受推荐的替代方案
应用程序为移动企业访问提供的功能
该应用程序将开发者的下一代防火墙保护扩展到 iPhone 和 iPad,创建一个加密隧道,使设备看起来像是在内部网络上。它支持远程访问 VPN 和应用级 VPN 模式,并使用 IPSec 或 SSL 传输。管理员可以强制实施基于身份和设备的控制,以便企业资源获得与本地终端相同的政策待遇。
应用程序如何保持持续和选择性的连接
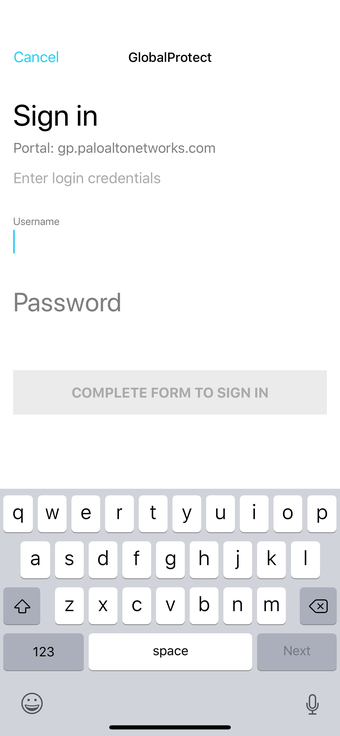
始终在线 VPN 支持通过 iOS VPN 按需和自动网关发现保持会话活跃,而无需重复用户登录。基于策略的分割隧道将安全隧道限制在企业流量中,从而为个人应用保留带宽。身份验证和健康检查,包括生物识别登录和主机信息配置文件验证,基于设备合规性而非手动覆盖来控制访问。
应用程序在配置和政策设置期间是否易于 IT 管理
该应用程序与移动设备管理系统集成,以简化企业配置,并与开发者的防火墙配对以实现集中政策执行。它支持多因素身份验证方法,如 RADIUS 和 SAML,并在运行 iOS 10.0 或更高版本的 iPhone 和 iPad 上运行。当集中配置时,连接模型对最终用户基本透明,减少了常规帮助台干预。
运行时操作的可靠性如何,出现了哪些操作问题
在企业部署中,该应用程序通常因其设置即忘的连接模型和配置后透明的行为而受到好评。报告强调,当设备从睡眠中唤醒时,偶尔会出现重新连接失败,并且与消费类 VPN 应用相比存在一些界面限制。管理员应监控会话日志,并在试点推出期间测试唤醒/睡眠转换,以在广泛部署之前发现特定环境的重新连接模式。
谁应该采用这个应用程序,在哪里不太合适
对于已经在 Palo Alto 基础设施上标准化的企业来说,这个应用程序是一个务实的移动访问解决方案;它需要在组织的 Palo Alto 防火墙上启用网关,这使得它不太适合没有该基础设施的组织。需要政策强制的移动访问的 IT 团队获益最大;寻求简单、消费级 VPN 的团队可能会发现操作模型更复杂。部署受益于 IT 主导的治理。